跳到主要內容

IPv6 系列(四):安全公用 DNS

繼學校開始採用 IPv6 後,在 Fortigate 防火牆除了原有的 IPv4 規則外,還要針對 IPv6 作設定。因為學校的資安策略除了會管制外部對內往伺服器的連線外,還會針對內部對外的不當連線,加上惡意網域日新月異,防不勝防,如此一來會增加人員與設備的負擔。
在 IPv4 環境中,學校內行政辦公室電腦採用固定 IP,其他教學部份均為 DHCP 動態發放 IP。而在 IPv6 的環境下,不管是 Stateless 或 Stateful 設定 IPv6,都會用到 DHCPv6 來設定 DNS 資訊。一般上網的動作一定會有 DNS 查詢的動作,所以可以把 DNS 查詢當作資安的防護層,也就是採用具有過瀘功能的公用 DNS 伺服器(Public DNS servers)。
提到 public dns server,一般都會想到的是 Google public dns 服務(8.8.8.8、8.4.4.8),但查詢 Google 的說明似乎沒有看到 Google 會特別針對資安防護的功能,所以改採用 cloudflare dns。
cloudflare dns 可以設定不同安全等級的 dns 位址:
  • 一般使用
    • 1.1.1.1 
    • 1.0.0.1
    • 2606:4700:4700::1111 
    • 2606:4700:4700::1001
  • Malware Blocking Only
    • 1.1.1.2
    • 1.0.0.2
    • 2606:4700:4700::1112
    • 2606:4700:4700::1002
  • Malware and Adult Content
    • 1.1.1.3
    • 1.0.0.3
    • 2606:4700:4700::1113
    • 2606:4700:4700::1003
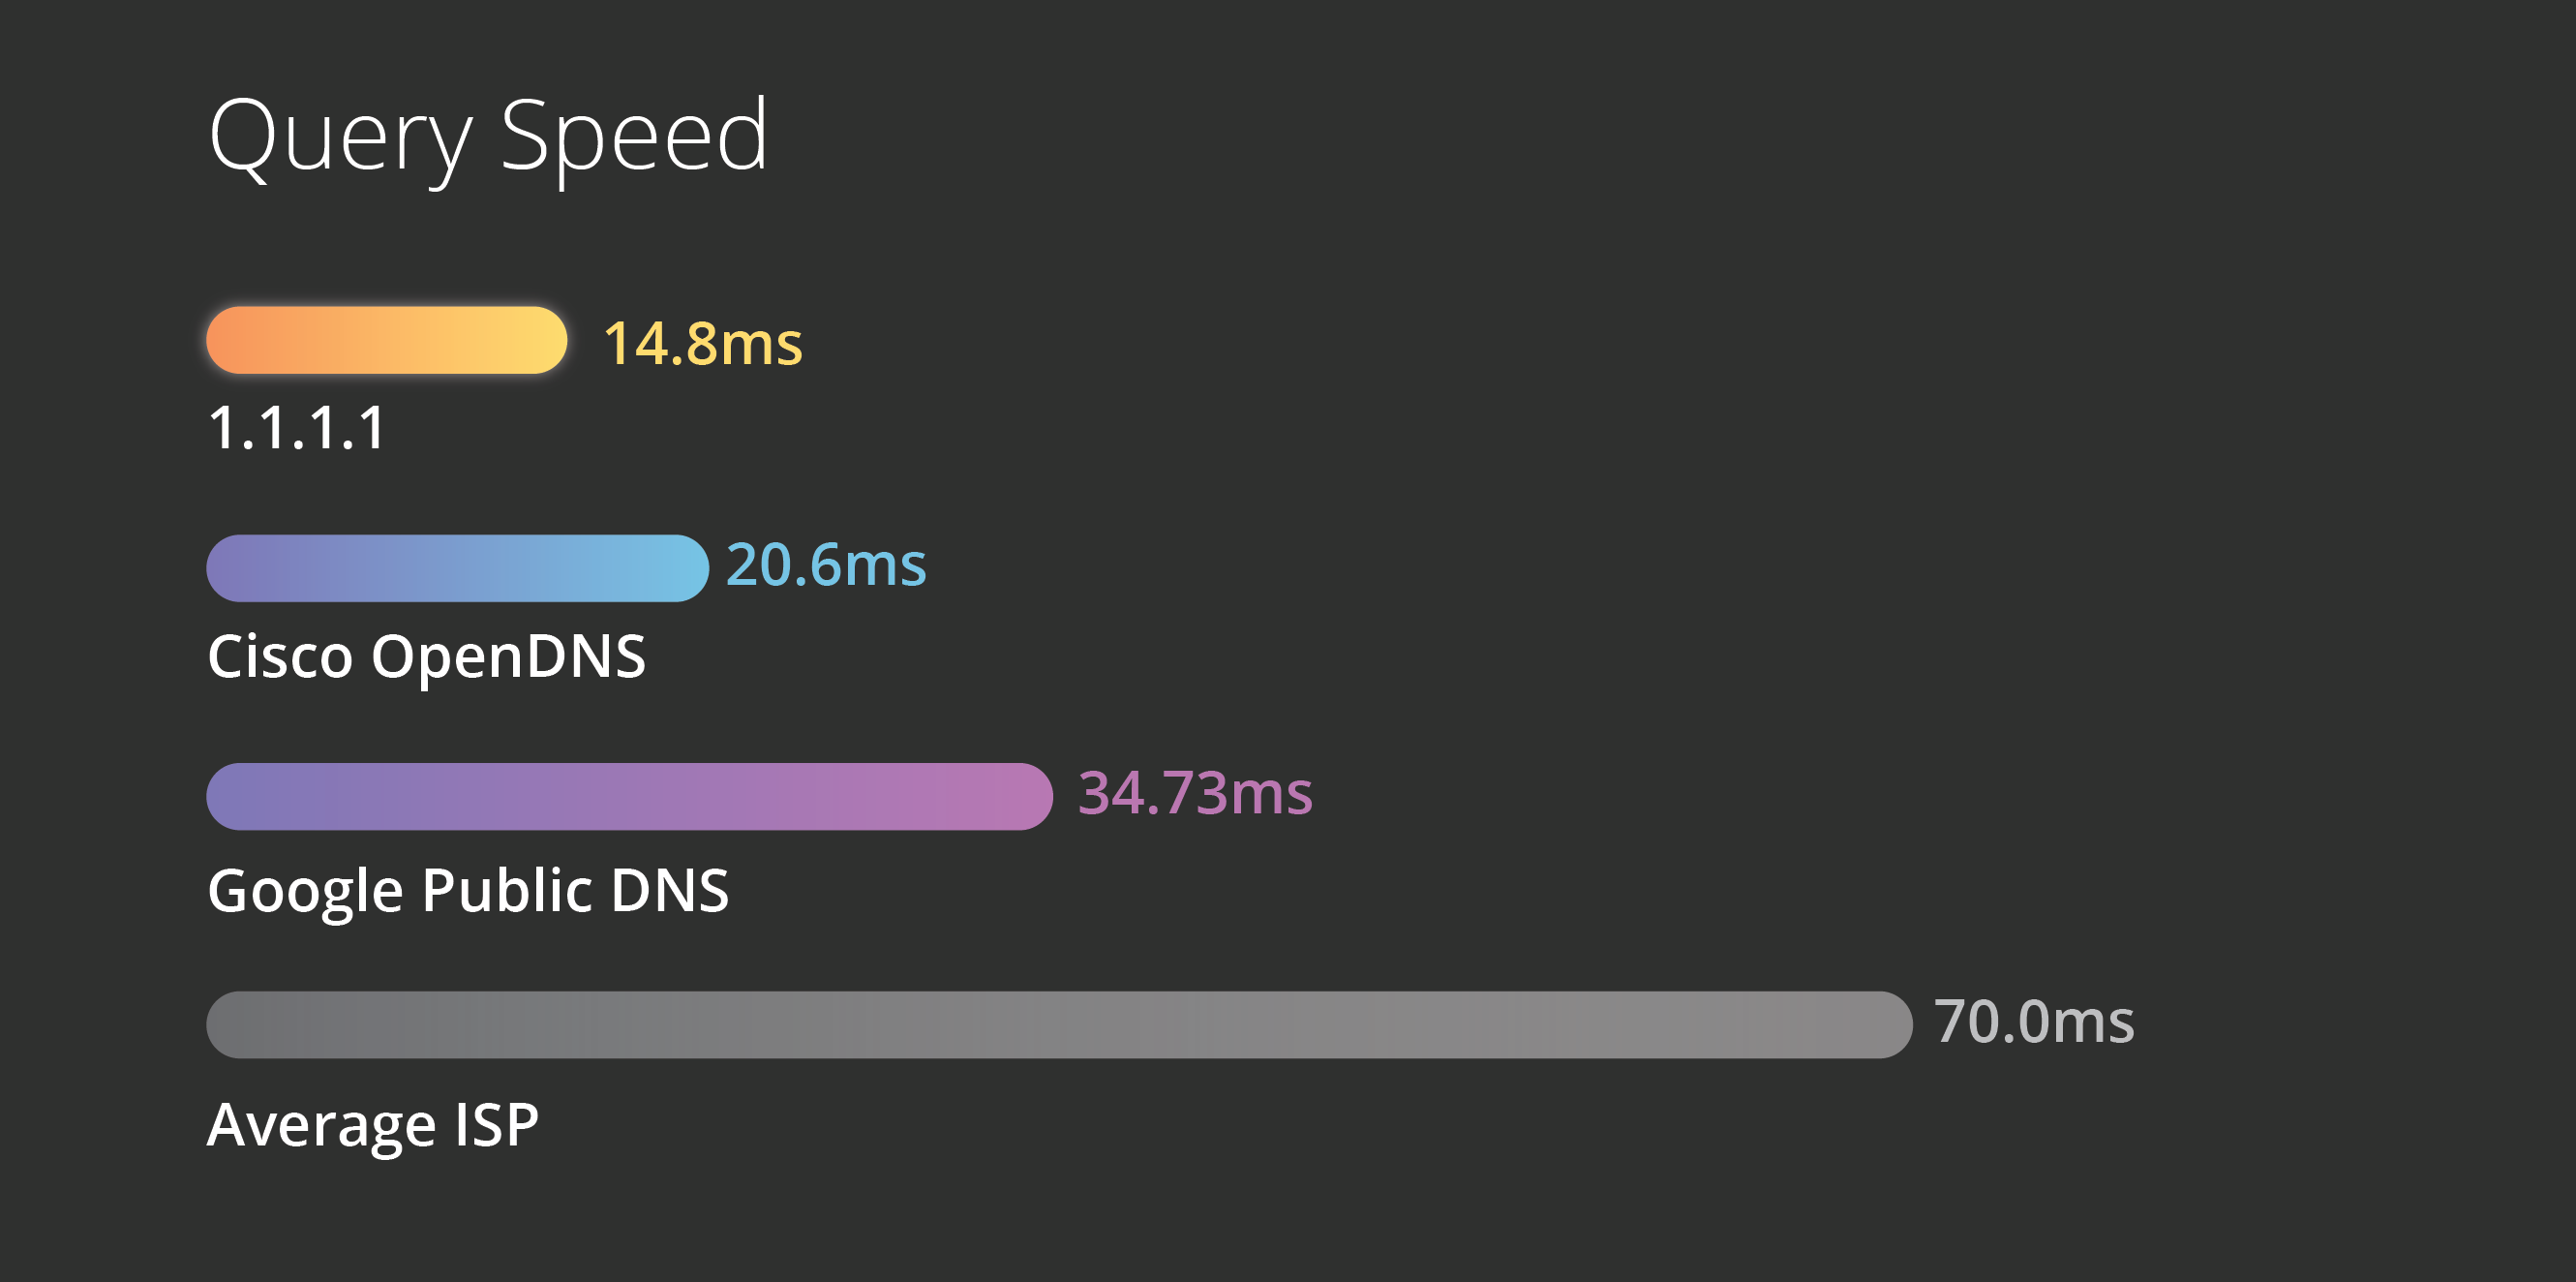
而且從 cloudflare dns 的官網說明上看,它還有隱私、安全的功能,速度也比較快。


除了 cloudflare dns 外,還有 opendns、comodo sercure dns 也有提供安全等級的選擇,但速度比較慢。


參考資料:
https://blog.cloudflare.com/introducing-1-1-1-1-for-families/
https://developers.cloudflare.com/1.1.1.1/setting-up-1.1.1.1/

https://www.cloudflare.com/zh-tw/dns/
https://free.com.tw/cloudflare-public-dns/


留言

這個網誌中的熱門文章

SSH Tunnel(Port Forwarding)的應用

自己在管理伺服器和防火牆原則是最小開放原則,一定需要的服務 port 才會開放,例如網頁伺服器的 80、443 等。而管理用的 ssh ,可以的話就限縮來源 IP 範圍,加上限制可以登入的帳號或群組,要不然就改 port 編號;不過,改 port 編號會變成自己在遠端登入時要回想是改成多少,有點不是很方便。 所以最近建置的伺服器就不改 port 了,會加上 fail2ban 的防衛機制。 因為最小開放原則,像是 webmin(10000)這樣的 port 就不會開放,如果想要用的話,就用 ssh tunnel 方式作跳板連接。 例如伺服器的 public ip:123.123.123.123,要連 webmin 的話,就用: ssh 123.123.123.123 -L 10000:127.0.0.1:10000 SSH 登入後就會在客戶端開啟 127.0.0.1:10000 的監聽埠,用瀏覽器連本機的 127.0.0.1:10000 就會跳到伺服器端的 10000 埠。 一直以來,我都以為 ssh -L (Local Port Forwarding)方式只會在本機端綁定 127.0.0.1:xxxx的情形。不過,最近因為要解決一個臨時伺服器的設定問題,才發現原來不是只能綁在 127.0.0.1 上。 網路架構: 外部 public ip:123.123.123.0/24 內部 private ip:10.1.0.0/16 內部切出多個 class C的網路區域,其中 10.1.1.0/24 是 ServerZone,在外面用 DNAT 的方式將服務要求導入內部的伺服器。 其他 10.1.n.0/24 是各個區域內容IP,只能 NAT 出去,外部不能訪問到。 需求: Server-01:10.1.1.2,Server-02:10.1.20.2 Server-01在 ServerZone 內,從外部可以訪問,Server-02 在 PrivateZone 內,外部連不到。ServerZone 和 PrivateZone 彼此可以 SSH 互連。 現在希望可以在不變動兩台 Server 的 IP 區域,讓 Server-02可以被外部訪問到。 最簡單的方式就是先登 Server-01後,再從 Server-01 terminal 登到 Server-02上。但是需求是,...

IPv6 系列(五):KEA DHCP SERVER

學校在純 IPv4 的環境時,採用 ISC-DHCP Server 來發放教學區域的私有 IP(10.10.xxx.xxx),並使用閘道 Fortigate 作 NAT 連接到 Internet。 採用 IPv6 後,原本是要使用 ISC-DHCPv6 來作為 IPv6 發放,結果 ISC-DHCPv6 架不起來。不過在查詢 DHCPv6 的過程中,發現 ISC(Internet System Consortium)已開發出下一代的 DHCP Server:Kea Dhcp Server。 Kea Dhcp Server 官網: https://www.isc.org/kea/ 摘錄  https://www.itread01.com/content/1548712273.html  對 Kea DHCP Server 的介紹: Kea DHCP Server 由 Internet Systems Consortium(ISC) 開發的開源 DHCPv4/DHCPv6 伺服器。Kea DHCP Server 是一個高效能的,可擴充套件的DHCP伺服器引擎。通過hooks library可以很容易的修改和擴充套件。 Kea包含的功能元件 keactrl — kea伺服器啟動,停止,配置重置和狀態查詢元件 kea-dhcp4 — DHCPv4伺服器程式,用於響應客戶端的DHCPv4查詢。 kea-dhcp6 — DHCPv6伺服器程式,用於響應客戶端的DHCPv6查詢。 kea-dhcp-ddns — DHCP動態DNS程式.這個程式在DHCP伺服器和DNS伺服器之間扮演者調解者。它接收來自DHCP伺服器域名更新請求和傳送DNS更新訊息給DNS伺服器。也就是說DDNS捕獲使用者每次變化的IP地址,然後將其與域名相對應,這樣其他上網使用者就可以通過域名來進行交流。而最終客戶所要記憶的全部,就是記住動態域名商給予的域名即可,而不用去管他們是如何實現的。 軟體執行環境 加密庫Botan或者OpenSSL log4cplus 1.0.3+ 如果有需要mysql,需要MySQL headers and libraries。可選(postgresql、cassandra類同) 選用 Kea DHCP Server 的原因,...

安裝 MariaDB (瑪莉亞資料庫) 系統

最近資料組終於可以買新的電腦來逐步取代舊的伺服器系統。新電腦的作業系統採用 Ubuntu 11.04 amd64 版本,在安裝的過程中,看到網路有 MySQL 被 Oracle 併購,原本的設計工程師發展另一套資料庫系統:MariaDB的消息(這算是舊…舊聞了),因此趁著有新電腦的機會,打算採用 MariaDB 來取代 MySQL 來測試看看。  [@more@]在 Ubuntu 官方的套件庫中並無 MariaDB的套件,所以要先到 MariaDB 的官方網站: http://mariadb.org/   官網中有提供 MariaDB 的第三方套件庫,可以加到 apt 的 source.list中,利用 apt-get 的指令安裝 MariaDB。選擇 Download   把產生的套件source list加到apt的設定中。 要安裝 MariaDB之前,還要再安裝第三方套件庫的金鑰。 參考: http://kb.askmonty.org/v/installing-mariadb-deb-files sudo apt-key adv --recv-keys --keyserver keyserver.ubuntu.com 1BB943DB 金鑰安裝完成後,就可以用 apt-get 安裝 MariaDB sudo apt-get update sudo apt-get install mariadb-server-5.2 把新電腦的資料庫系統換過來後,用測試環境來跑一兩天,看起來好像都沒有問題,因為 MariaDB 號稱完全相容於 MySQL,所以連原本的程式也不用修改。再把網誌的系統也併更改過來,原本的資料庫也都可以正常運作。看起來好像可以無痛且無縫升級。